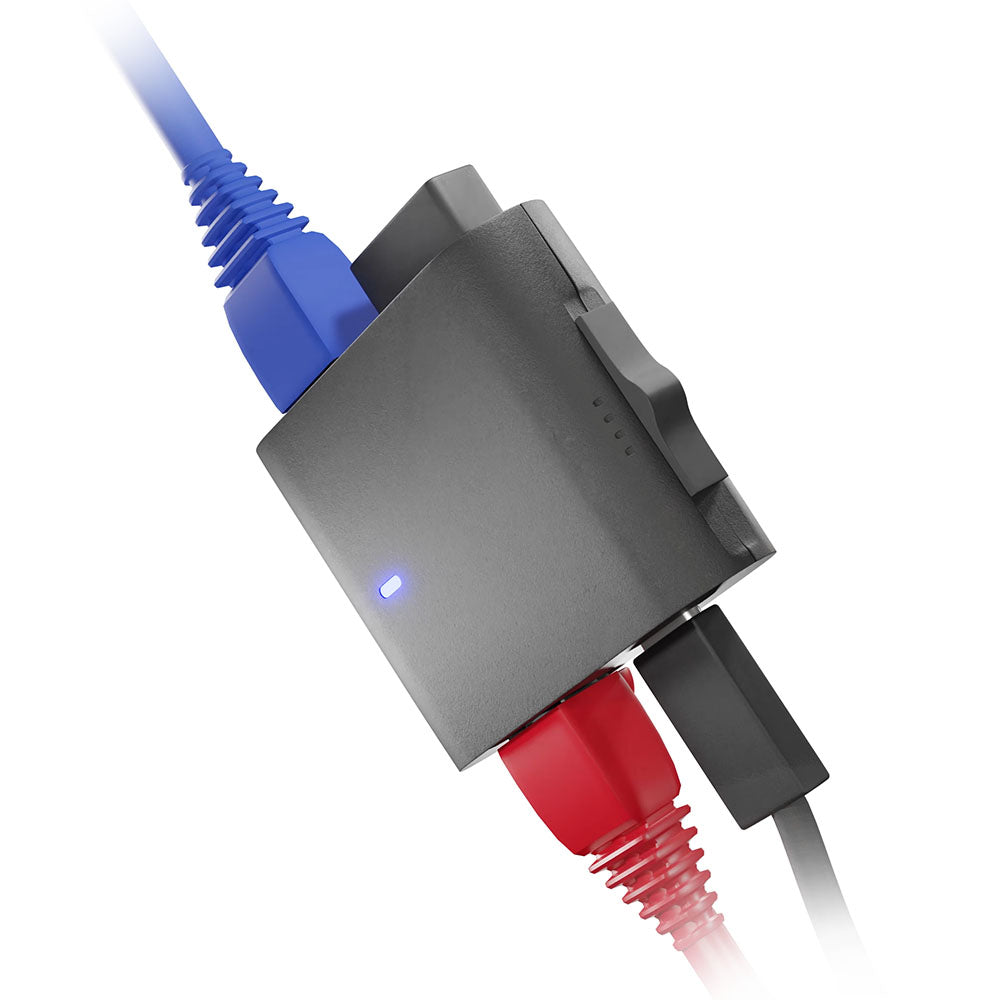
Un petit boîtier Ethernet glissé entre un poste, une imprimante, une caméra ou un équipement réseau peut être beaucoup plus intéressant qu’il n’en a l’air. Le Packet Squirrel Mark II de Hak5 appartient à cette famille d’outils conçus pour le pentest et les audits de sécurité : ils s’insèrent physiquement sur une liaison réseau afin d’observer, tester ou contrôler certains flux. Leur existence rappelle une règle simple de cybersécurité : un réseau n’est pas réellement sécurisé si l’accès physique à ses prises et à ses câbles est négligé.
Pentest
AORT : Un outil d’analyse de domaine en Python pour le Pentesting et le Bug Bounty
AORT est un script Python publié sur GitHub dont la fonction principale est de répertorier tous les sous-domaines d’un domaine en utilisant différentes ressources et services tels que crt.sh, AlienVault, RapidDNS ou encore HackerTarget.
AORT permet également de vérifier les différentes vulnérabilités sur les transfert de zone, afficher les serveurs de messagerie, les DNS, les IP associées, de faire une requête Whois, les emails associés, si un WAF est actif et il vous indique lequel (Cloudflare, …).
Cet outil a été conçu pour le Bug Bounty où il est très utile de lister les sous-domaines existants mais il se révèle très pratique pour tous ceux qui font du Pentest.
A noter selon l’auteur que l’outil ne fait rien d’agressif/dangereux ou encore illicite qui pourrait attirer l’attention, et il peut donc être utilisé comme autant de fois que vous le souhaitez sans aucun risque.