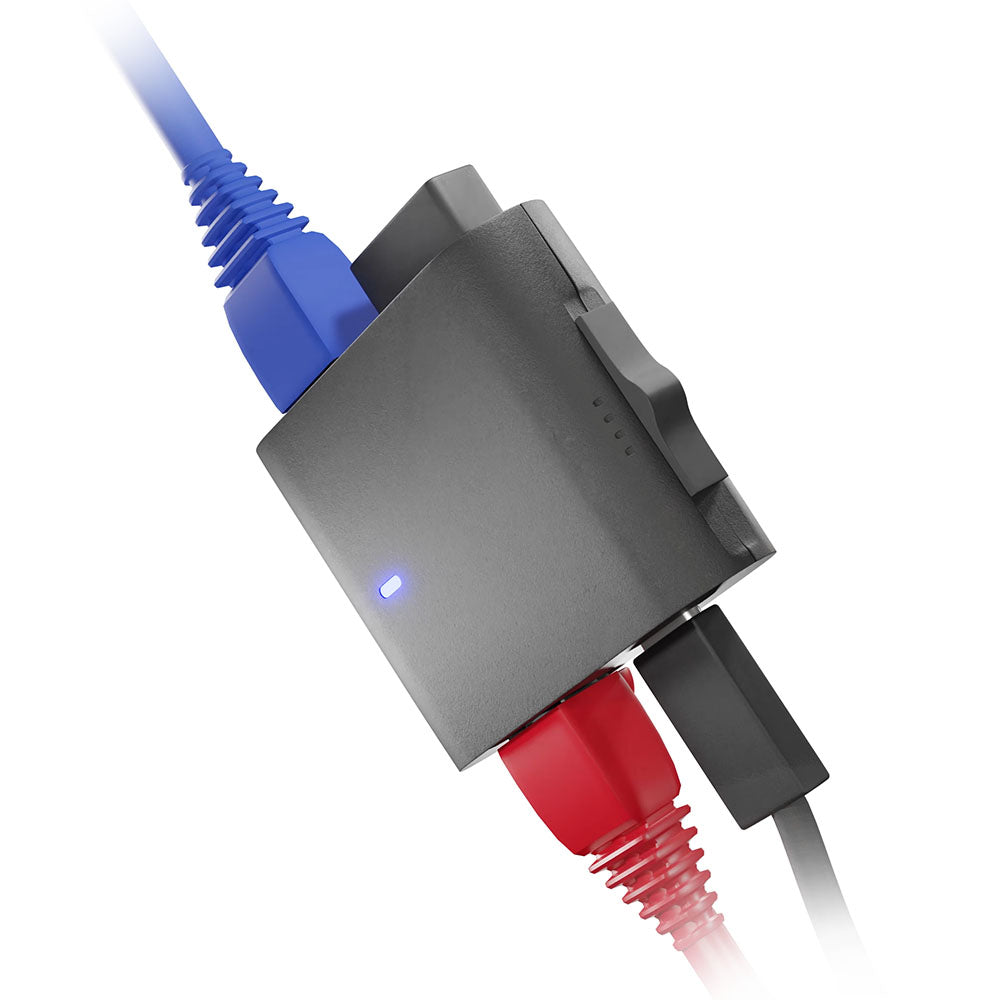
Un petit boîtier Ethernet glissé entre un poste, une imprimante, une caméra ou un équipement réseau peut être beaucoup plus intéressant qu’il n’en a l’air. Le Packet Squirrel Mark II de Hak5 appartient à cette famille d’outils conçus pour le pentest et les audits de sécurité : ils s’insèrent physiquement sur une liaison réseau afin d’observer, tester ou contrôler certains flux. Leur existence rappelle une règle simple de cybersécurité : un réseau n’est pas réellement sécurisé si l’accès physique à ses prises et à ses câbles est négligé.
⚡ TL;DR — L’ESSENTIEL EN 30 SECONDES
- ✅ Le Packet Squirrel Mark II est un boîtier Ethernet de pentest qui peut fonctionner en ligne entre un équipement et le réseau.
- ✅ Ses usages légitimes vont de la capture de paquets au test de segmentation, de VPN et de scénarios de Red Team.
- ⚠️ Un équipement transparent peut être difficile à repérer uniquement avec un inventaire IP ou MAC classique.
- ✅ La défense repose surtout sur le contrôle physique, la segmentation, le chiffrement, la supervision réseau et, pour les environnements exigeants, 802.1X et MACsec.
Qu’est-ce qu’un Packet Squirrel ?
Hak5 présente le Packet Squirrel Mark II comme un outil réseau compact destiné à l’interception et à l’analyse de trafic dans le cadre d’audits autorisés. Le principe est celui d’un équipement placé en ligne sur une liaison Ethernet : un port est relié au réseau, l’autre à l’équipement que l’on souhaite observer ou tester.
Le Mark II mesure environ 50 × 40 × 15 mm pour 24 g. Il dispose de deux interfaces Ethernet, d’un port USB hôte, d’une alimentation USB-C et d’un système Linux. Hak5 permet de piloter ses scénarios avec DuckyScript, Bash ou Python, et le boîtier peut utiliser différents modes réseau, notamment le pont transparent, le NAT ou l’isolation d’un équipement.
Il prend aussi en charge WireGuard et OpenVPN ainsi que la plateforme Cloud C² de Hak5. Cela ne transforme pas le boîtier en « machine magique » capable de casser n’importe quelle sécurité : il reste soumis aux mécanismes de chiffrement, d’authentification et de segmentation présents sur le réseau.
Pourquoi ce type d’appareil intéresse les équipes cyber
Le Packet Squirrel est intéressant parce qu’il matérialise une situation très concrète : que se passe-t-il si quelqu’un peut toucher physiquement au câble réseau d’un équipement ? Dans un laboratoire ou lors d’un test d’intrusion autorisé, il permet de reproduire ce scénario sans installer de logiciel sur le poste cible.
Ses fonctions peuvent notamment servir à enregistrer du trafic au format PCAP pour l’analyser ensuite avec un outil comme Wireshark, à vérifier le comportement d’une application lorsque le réseau est filtré ou interrompu, à tester une segmentation ou encore à valider que les flux sensibles restent correctement chiffrés.
Pour une équipe défensive, l’intérêt est justement de partir du principe que le réseau local ne doit pas être considéré comme intrinsèquement sûr. Si une application transmet encore des identifiants ou des données sensibles en clair, un équipement placé sur le chemin réseau peut les exposer. À l’inverse, TLS correctement validé, SSH, IPsec ou d’autres mécanismes cryptographiques réduisent fortement la valeur de ce qu’un observateur placé sur le réseau peut lire directement.
Packet Squirrel, Rubber Ducky, Bash Bunny, WiFi Pineapple : quelles différences ?
| Outil | Point d’entrée principal | Usage typique en audit |
|---|---|---|
| Packet Squirrel | Ethernet, placé en ligne | Observation et test des flux réseau filaires |
| LAN Turtle | Ethernet, implant réseau | Accès réseau persistant et audit à distance |
| Shark Jack | Ethernet | Reconnaissance rapide d’un réseau |
| WiFi Pineapple | Wi-Fi | Audit des réseaux et clients sans fil |
| USB Rubber Ducky | USB / clavier HID | Test des protections d’un poste face à l’injection de frappes |
| Bash Bunny | USB | Scénarios d’audit sur le poste local via plusieurs interfaces USB |
Ces outils n’attaquent donc pas tous la même surface. Le Packet Squirrel est particulièrement intéressant pour réfléchir à la confiance accordée au réseau filaire, là où le Rubber Ducky ou le Bash Bunny mettent plutôt à l’épreuve la sécurité du poste et des périphériques USB.
Ce qu’un boîtier placé en ligne peut réellement voir
Sur un réseau moderne, beaucoup de contenus sont chiffrés. Un boîtier de ce type peut néanmoins observer des métadonnées utiles : adresses IP, volumes, timings, protocoles utilisés, destinations, certaines requêtes non chiffrées et, plus généralement, tout trafic qui n’est pas protégé de bout en bout.
Hak5 documente également des fonctions de manipulation de trafic, de contrôle DNS, d’interruption sélective de flux TCP et de proxy. Dans un test d’intrusion, elles servent à vérifier la résistance d’un environnement à une position intermédiaire sur le réseau. Nous ne détaillons volontairement pas ici la construction de payloads offensifs : l’objectif est de comprendre le risque et les protections, pas de fournir un mode d’emploi d’interception sur un réseau tiers.
Peut-on détecter facilement un Packet Squirrel ?
Pas toujours. C’est précisément ce qui rend les équipements en pont transparent intéressants lors d’un audit. Un boîtier qui relaie les trames de niveau 2 n’a pas nécessairement besoin de se présenter comme un nouveau poste classique avec une adresse IP visible dans votre outil d’inventaire.
Il faut donc croiser plusieurs méthodes. La première est très basique mais essentielle : inventorier physiquement les câbles, prises, baies et équipements réseau. Dans un bureau ouvert, une salle de réunion, un atelier ou une zone publique, une prise RJ45 laissée accessible constitue une surface d’attaque à part entière.
Côté réseau, les équipes peuvent surveiller les changements de lien sur les ports de switch, les nouveaux chemins de communication, les connexions sortantes inhabituelles, les tunnels VPN non approuvés, les modifications de comportement DNS et les anomalies de trafic. Une solution NDR ou IDS correctement positionnée peut apporter une visibilité complémentaire.
802.1X aide, mais ne règle pas tout
IEEE 802.1X permet d’authentifier un équipement avant de lui donner accès au réseau. Sur un réseau d’entreprise, c’est une excellente mesure contre les équipements inconnus directement branchés sur une prise. Cisco rappelle par exemple qu’un port 802.1X reste non autorisé tant que le client n’a pas été authentifié.
Il faut toutefois garder une nuance importante : un appareil fonctionnant comme pont transparent entre un poste légitime et le switch peut simplement relayer les échanges du véritable poste. 802.1X ne doit donc pas être présenté comme une garantie absolue contre toute insertion physique en ligne.
Dans les environnements à forte exigence, MACsec (IEEE 802.1AE) apporte une couche supplémentaire en protégeant les trames Ethernet par authentification, intégrité et, selon la configuration, chiffrement entre équipements compatibles. C’est une réponse beaucoup plus pertinente lorsque l’objectif est de protéger directement un lien Ethernet contre un intermédiaire non autorisé.
Les protections les plus efficaces contre ce type d’implant
- Sécuriser physiquement les baies, switches, prises sensibles et câbles accessibles.
- Désactiver les ports inutilisés et documenter les connexions légitimes.
- Segmenter le réseau afin qu’un poste utilisateur ne puisse pas atteindre inutilement les serveurs, équipements d’administration ou environnements critiques.
- Chiffrer les protocoles applicatifs de bout en bout et éliminer les services historiques en clair.
- Déployer 802.1X/NAC pour limiter l’accès des équipements non autorisés, en connaissant ses limites face à un pont transparent.
- Utiliser MACsec lorsque le niveau de risque et les équipements le justifient.
- Surveiller les flux sortants, DNS, VPN, changements de topologie et événements des ports de switch.
La CISA recommande d’ailleurs une segmentation forte, des ACL, des pare-feu et une meilleure visibilité sur l’activité réseau dans une logique de défense en profondeur. Ces principes sont exactement ceux qui réduisent l’impact potentiel d’un équipement hostile branché à l’intérieur du réseau.
Un outil de pentest, pas un gadget à utiliser n’importe où
Hak5 précise explicitement que le Packet Squirrel est destiné aux audits autorisés et à l’analyse de sécurité lorsque la loi et les règles de l’organisation le permettent. En pratique, ce type d’équipement est parfaitement pertinent dans un laboratoire personnel, une formation, un environnement de démonstration ou une mission de pentest encadrée par une autorisation écrite.
Le brancher sur un réseau qui ne vous appartient pas ou intercepter les communications d’un tiers sans autorisation change totalement le cadre. Pour une entreprise, le bon usage consiste à s’en servir pour vérifier que les protections prévues résistent réellement à un scénario d’accès physique.
Faut-il s’inquiéter de ces petits boîtiers ?
Pour un particulier, la menace reste généralement moins prioritaire qu’un mot de passe faible, un routeur non mis à jour ou une sauvegarde inexistante. Pour une entreprise, une collectivité, un site industriel ou un environnement accueillant du public, le sujet mérite davantage d’attention : les prises réseau accessibles, les salles de réunion et les équipements non surveillés sont des points d’entrée souvent sous-estimés.
Le Packet Squirrel est donc surtout un excellent outil pédagogique. Il montre très concrètement qu’une connexion Ethernet n’est pas synonyme de confiance et qu’une architecture robuste doit rester sûre même lorsqu’un attaquant parvient à se placer physiquement sur le chemin du trafic.