Une ampoule, une caméra de surveillance, un robot aspirateur, une télévision : chacun de ces appareils est un petit ordinateur relié en permanence à votre réseau domestique. Il est souvent livré avec un identifiant d’usine, mis à jour une fois par an quand il l’est encore, et piloté depuis un serveur situé à l’étranger. Le problème n’est pas seulement l’objet lui-même : c’est sa position. Il partage aujourd’hui le même réseau que vos PC, votre NAS et vos sauvegardes.
Les recommandations officielles sont pourtant simples. Cybermalveillance.gouv.fr conseille d’utiliser les objets connectés sur un réseau distinct du reste de l’équipement informatique, et l’ANSSI recommande dans son guide Wi-Fi de partitionner chaque réseau dans son propre VLAN avec un filtrage entre segments. Reste à traduire ces principes en configuration concrète pour une maison, sans se retrouver avec des ampoules que plus personne ne peut commander.
⚡ TL;DR — L’ESSENTIEL EN 30 SECONDES
- ✅ Le vrai risque vient d’un objet oublié qui sert de tremplin vers vos PC, votre NAS et vos photos, pas de l’objet seul.
- ✅ Le réseau invité de la box est gratuit et couvre la majorité des foyers, à condition de vérifier qu’il isole réellement du réseau principal.
- ✅ Un routeur récent avec réseau « IoT » dédié apporte le même bénéfice avec des règles plus lisibles, sans matériel supplémentaire.
- ⚠️ Le VLAN 802.1Q cloisonne le plus sérieusement, mais exige un routeur, un point d’accès et parfois un switch administrable compatibles.
- ❌ L’isolation casse la découverte locale (Chromecast, AirPlay, imprimantes) : quelques règles sont à prévoir avant de basculer.
Pourquoi un objet connecté menace le reste du réseau
Un objet connecté compromis n’est pas un incident isolé : il devient un poste avancé à l’intérieur de votre réseau. Trois faiblesses reviennent régulièrement. D’abord les identifiants d’usine, identiques sur des séries entières et rarement changés par les propriétaires. Ensuite les micrologiciels figés : un fabricant qui a arrêté le suivi d’une gamme laisse des failles connues sans correctif pendant des années. Enfin l’exposition : beaucoup d’objets ouvrent des services accessibles depuis le réseau local, et parfois depuis Internet quand l’utilisateur a activé une redirection de port ou le protocole UPnP pour que l’application du constructeur fonctionne.
Une fois ces appareils détournés, deux scénarios se dessinent. Le premier est collectif : ils rejoignent un botnet et participent à des attaques par déni de service, sans que le propriétaire s’en aperçoive. Le second est personnel : depuis une caméra ou une prise compromise, l’attaquant balaie le réseau, cherche un partage SMB ouvert, une interface d’administration sans mot de passe, un NAS mal protégé. C’est précisément cette progression latérale que l’isolation freine.
Il faut être clair sur ce que l’isolation ne fait pas : elle ne corrige ni la faille d’une caméra, ni son mot de passe par défaut, ni le fait que le flux vidéo transite par un serveur tiers. Elle limite la casse. Un objet piraté sur un réseau séparé n’a accès qu’à Internet et à ses pairs, pas à votre ordinateur de travail ni à vos disques.
Trois niveaux d’isolation, du plus simple au plus complet
Niveau 1 : le réseau invité de la box
Toutes les box des fournisseurs d’accès proposent un réseau Wi-Fi invité, avec son propre nom et son propre mot de passe. C’est le point de départ le plus économique : vous y basculez les ampoules, prises, robots et téléviseurs, et vous conservez le réseau principal pour les ordinateurs, le NAS et les téléphones. Le mot de passe du réseau invité peut être différent, ce qui empêche un objet d’utiliser vos identifiants habituels.
La limite tient à l’implémentation. Selon les modèles, le réseau invité peut être limité à la bande 2,4 GHz, plafonné en débit, ou ne pas isoler les clients entre eux et du réseau local. Certaines box autorisent même un accès aux adresses privées du réseau principal. La valeur de cette solution dépend donc entièrement d’un test à faire soi-même : connectez un téléphone ou un ordinateur portable au réseau invité, puis essayez d’ouvrir l’interface de votre NAS ou de joindre l’adresse IP d’un PC. Si la page s’affiche, l’isolation n’est pas effective et il faut chercher l’option correspondante dans l’interface de la box, quand elle existe.
Niveau 2 : un réseau dédié aux objets sur un routeur récent
Les routeurs grand public récents ajoutent souvent un réseau « IoT » distinct du réseau invité. Le principe est le même, la mise en œuvre est plus lisible : un SSID dédié aux objets, généralement en 2,4 GHz, avec un blocage des communications vers le réseau local et des règles pensées pour ces appareils. Certains modèles associent à cette fonction un filtrage du trafic des objets vers Internet. C’est le compromis le plus intéressant pour une maison équipée : vous gardez une interface simple, sans switch ni configuration VLAN, tout en séparant réellement les usages.
L’intérêt de cette approche est aussi de rendre le cloisonnement visible et réversible : vous pouvez déplacer un appareil d’un réseau à l’autre en quelques clics quand une application refuse de fonctionner, sans toucher au reste de la configuration. Si vous partez d’un routeur existant, notre sélection de routeurs et mesh OpenWrt détaille les modèles qui offrent ce type de séparation, y compris en VLAN.
Niveau 3 : le VLAN 802.1Q
Le VLAN est le seul niveau qui cloisonne réellement au niveau de la couche 2, y compris pour les appareils filaires. Le principe : chaque réseau logique porte un identifiant, le routeur applique un filtrage entre ces réseaux, et un point d’accès peut associer un SSID à un VLAN. Un objet connecté au SSID des objets se retrouve dans un segment différent de celui de votre PC, même s’il passe par le même câble et le même point d’accès.
La contrepartie est matérielle et méthodologique. Il faut un routeur ou un pare-feu qui gère les VLAN (OpenWrt, OPNsense, certaines gammes professionnelles grand public), un point d’accès capable de mapper un SSID sur un VLAN, et un switch administrable si des appareils sont reliés en Ethernet. Les règles de filtrage doivent être écrites, pas devinées : autoriser les objets vers Internet, bloquer les objets vers le réseau local, puis rouvrir au cas par cas les flux nécessaires. Un switch non administrable ne permet aucun VLAN, quel que soit le routeur placé derrière.
C’est ce niveau que visent les recommandations de l’ANSSI pour les réseaux d’entreprise. À la maison, il se justifie quand vous avez beaucoup d’objets, un NAS, des caméras et une vraie exigence de séparation, ou quand vous faites déjà tourner un routeur OpenWrt.
Ce que l’isolation casse, et comment le rattraper
La séparation d’un réseau coupe les mécanismes de découverte locale, ceux qui permettent aux appareils de se trouver sans connaître d’adresse. C’est la principale source de déconvenues.
- Chromecast, AirPlay, DLNA : la télévision et le téléphone doivent être joignables pour que l’icône de diffusion apparaisse. La solution la plus simple consiste à placer le téléviseur et les téléphones du même côté de la frontière, ou à activer un relais mDNS sur le routeur.
- Imprimantes et scanners : la découverte automatique échoue, mais l’ajout manuel par adresse IP fonctionne si vous autorisez le flux d’impression depuis le réseau principal vers l’imprimante.
- Matter : l’appairage repose sur mDNS et sur un réseau IPv6 fonctionnel. Un cloisonnement trop strict complique l’installation ; prévoyez d’appairer depuis un appareil situé sur le même segment que le réseau des objets, ou d’assouplir temporairement les règles.
- Zigbee et Thread : ces protocoles ne passent pas par le Wi-Fi. Le bon réflexe est de placer la passerelle ou le routeur de bordure dans le réseau des objets, puis d’autoriser uniquement les flux dont votre domotique a besoin.
- Domotique locale : une installation Home Assistant doit joindre les objets pour les piloter. Soit vous la placez dans le même segment, soit vous autorisez les ports nécessaires depuis son adresse vers le réseau des objets, sans ouvrir le reste.
Un dernier point souvent négligé : l’accès à distance. Isoler les objets ne dispense pas de sécuriser l’accès à son réseau depuis l’extérieur, et il vaut mieux passer par un tunnel que par une redirection de port. Notre guide Tailscale pour joindre son NAS, son Mac et son PC couvre ce besoin sans exposer de service sur Internet.
La méthode en cinq étapes
- Inventorier. La liste des baux DHCP de la box ou du routeur donne les appareils réellement connectés. Notez ceux que vous reconnaissez, puis identifiez les autres.
- Classer. Trois catégories suffisent : les objets qui ne parlent qu’au cloud (prises, ampoules, robots), ceux qui ont besoin du réseau local (imprimante, téléviseur, domotique), et les appareils sensibles (PC, NAS, téléphones).
- Choisir le niveau. Réseau invité si vos objets sont uniquement pilotés par application, routeur avec réseau IoT si vous voulez des règles plus propres, VLAN si vous avez du filaire et une exigence forte.
- Migrer par petits lots. Commencez par les objets les moins dépendants, gardez la télévision et les consoles pour la fin. Testez après chaque vague plutôt que de tout basculer en une soirée.
- Vérifier et documenter. Depuis un appareil du réseau des objets, l’interface du NAS doit rester inaccessible. Notez les exceptions que vous avez ouvertes : dans six mois, vous ne vous en souviendrez plus.
Le matériel à prévoir
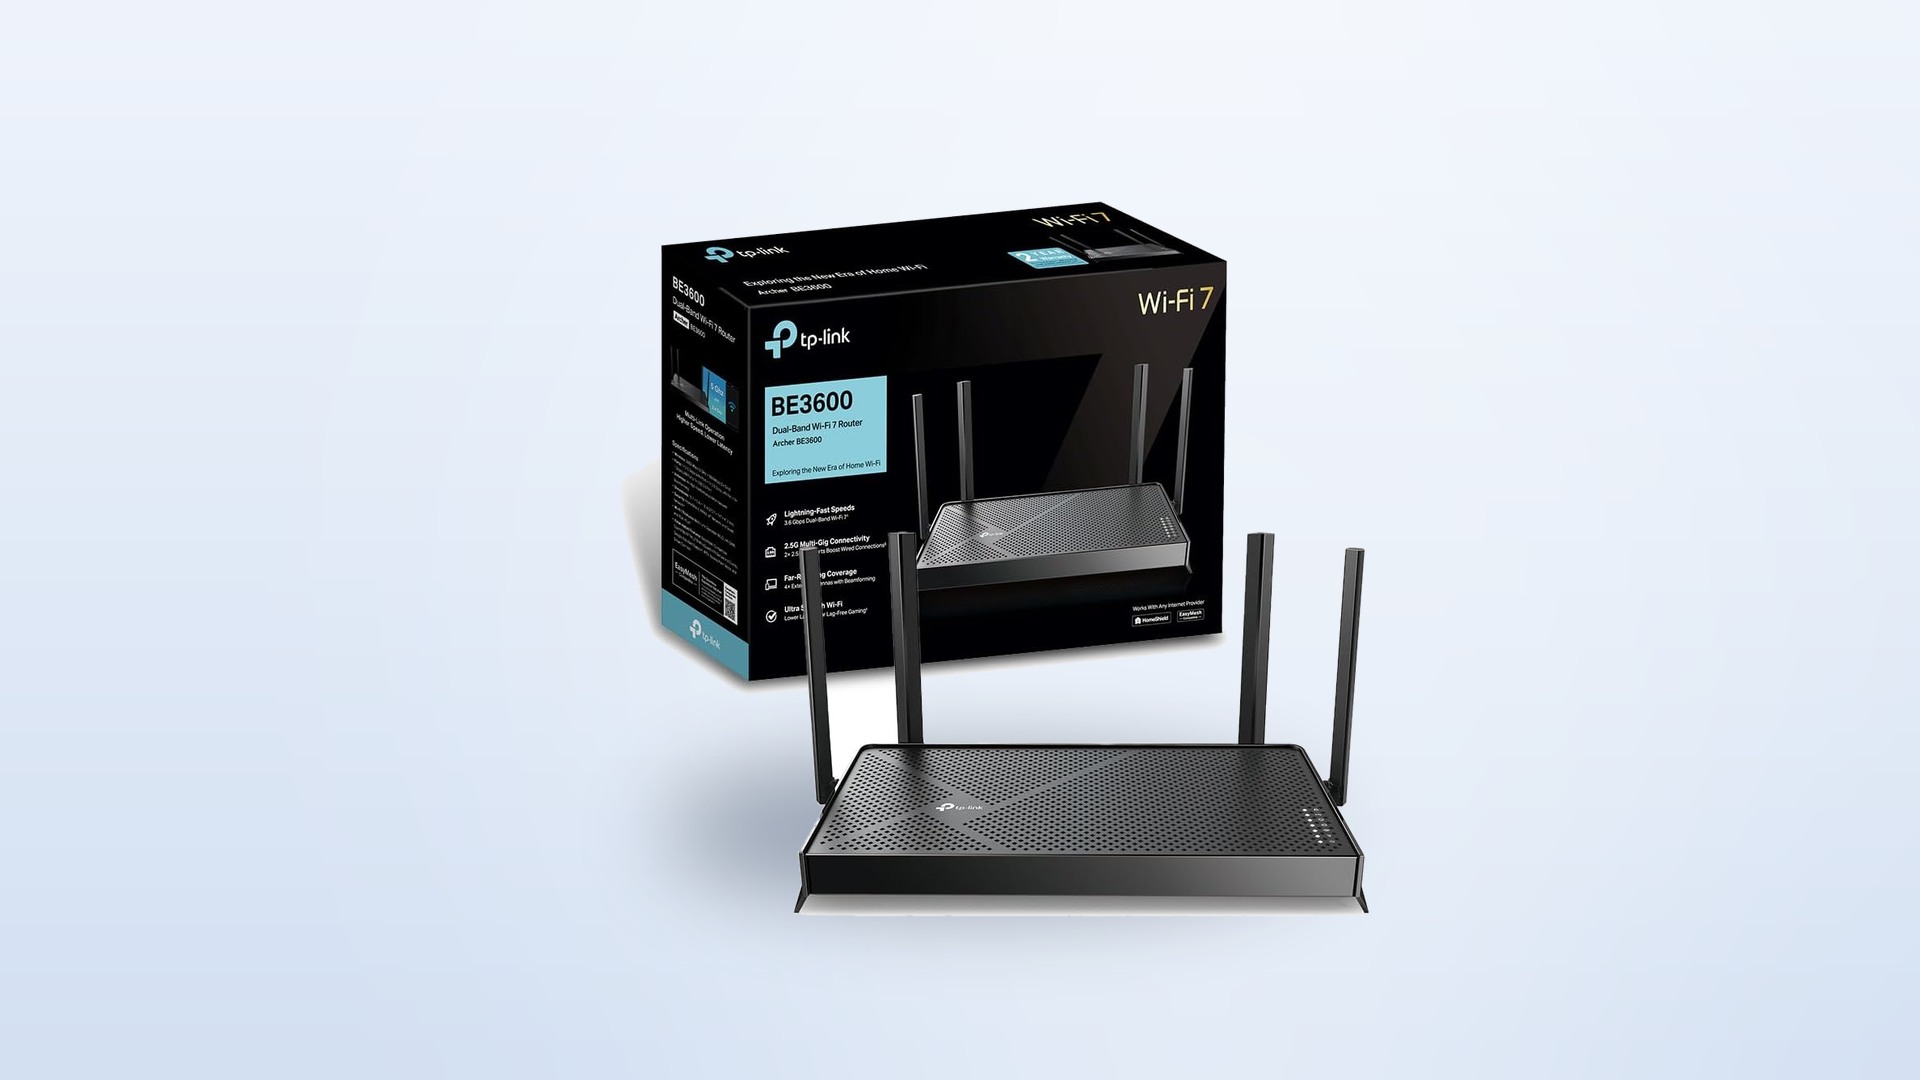
Le niveau 1 ne coûte rien : il se configure dans la box. Pour le niveau 2, un routeur récent doté d’un réseau IoT dédié suffit, et il remplace souvent la box en mode point d’accès. Un modèle comme le TP-Link Archer BE3600 annonce précisément un réseau IoT séparé, un réseau invité 2,4 et 5 GHz, un pare-feu SPI et un filtrage orienté objets de sa suite HomeShield, avec deux ports 2,5 Gbit/s et la compatibilité EasyMesh. Il est relevé à 90,30 € sur Amazon.fr le 17 novembre 2026, prix indicatif susceptible d’évoluer.
Pour le niveau 3, le switch administrable devient indispensable dès qu’un objet ou une caméra est relié en Ethernet : c’est lui qui porte les VLAN sur le câblage. Le TP-Link TL-SG608E, switch 8 ports Gigabit « Easy Smart » à boîtier métal, gère les VLAN par port et par tag 802.1Q, ce qui permet de séparer proprement les prises filaires du reste du réseau. Il est relevé à 28,99 € sur Amazon.fr le 17 novembre 2026.
En tant que Partenaire Amazon, SysKB réalise un bénéfice sur les achats remplissant les conditions requises, sans surcoût pour le lecteur.
Voir le routeur TP-Link Archer BE3600 sur Amazon.fr
Voir le switch TP-Link TL-SG608E sur Amazon.fr
Les erreurs qui annulent le bénéfice
Isoler les objets ne sert à rien si le réseau qui les accueille utilise le même mot de passe que le réseau principal : un objet compromis peut alors tenter de s’y connecter, et vos autres appareils aussi. Masquer le SSID n’apporte aucune sécurité réelle, il complique seulement la connexion. Laisser l’interface d’administration du routeur accessible depuis le réseau des objets revient à donner la clé du cloisonnement à celui qui vient de le franchir.
Deux oublis fréquents méritent d’être cités. Le premier est le micrologiciel : un objet isolé mais jamais mis à jour reste une cible, et l’isolation ne remplace pas les correctifs. Le second concerne les objets branchés en Ethernet : une caméra ou un boîtier multimédia relié directement au switch du salon se retrouve sur le réseau principal sans que personne ne l’ait décidé. Si vous ne pouvez pas segmenter ce câblage, au moins vérifiez ce qui y est branché.
Questions fréquentes
Le réseau invité de ma box est-il vraiment isolé ?
Pas toujours. Certaines box isolent les clients invités du réseau local, d’autres non, et quelques-unes laissent passer les adresses privées. Le seul moyen fiable de le savoir est de tester : depuis un appareil connecté au réseau invité, essayez de joindre l’adresse IP de votre NAS ou d’un PC. Si la réponse arrive, l’isolation n’est pas effective.
Faut-il forcément acheter du matériel ?
Non. Le réseau invité de la box, quand il isole correctement, suffit à séparer des objets pilotés uniquement par application. L’achat se justifie pour un réseau IoT dédié avec des règles plus fines, ou pour un vrai VLAN qui suppose un routeur, un point d’accès et éventuellement un switch compatibles.
Mes objets Zigbee ou Thread sont-ils concernés ?
Oui, mais indirectement. Ces protocoles ne passent pas par le Wi-Fi : ils communiquent avec une passerelle ou un routeur de bordure, qui lui est connecté au réseau. L’isolation porte donc sur cette passerelle. Placez-la dans le segment des objets et n’ouvrez que les flux nécessaires vers votre domotique.
L’isolation réduit-elle le débit Wi-Fi ?
Pas par principe : un VLAN ou un SSID supplémentaire ne consomme pas de bande passante à lui seul. En revanche, chaque SSID actif partage le temps d’antenne du point d’accès, et un réseau invité bridé ou limité à la 2,4 GHz donnera des débits plus faibles aux objets qui l’utilisent. Sur un routeur récent, la différence reste imperceptible pour des ampoules ou des prises.
Sources : Cybermalveillance.gouv.fr, fiche « La sécurité des objets connectés (IoT) » ; ANSSI, guide « Wi-Fi : les bonnes pratiques » ; fiches techniques TP-Link des Archer BE3600 et TL-SG608E ; relevés de prix effectués sur Amazon.fr le 17 novembre 2026.