Un NAS n’est pas une sauvegarde magique : si un ransomware chiffre les fichiers auxquels votre PC a accès, les données du NAS peuvent être touchées elles aussi. Sur les modèles Synology compatibles Btrfs, Snapshot Replication ajoute une défense très utile : des instantanés rapides qui permettent de revenir à un état antérieur des dossiers partagés, sans recopier intégralement les données à chaque fois.
Ransomware
Comment protéger ses données des ransomwares en 2026 : guide particuliers et entreprises
Les ransomwares génèrent 57 milliards de dollars de dommages annuels dans le monde et représentent 44% de toutes les violations de données en 2026 (Varonis, 2026). La France est le 5e pays le plus ciblé, avec 58 incidents déclarés en début 2026, +29% (CERT-FR, 2026). Le principe n’a pas fondamentalement changé depuis les premiers Cryptolockers : chiffrer tes données et réclamer une rançon. Mais le modèle RaaS a industrialisé les attaques, et la double extorsion (chiffrement + exfiltration) est devenue la norme. Ce guide couvre la prévention, les sauvegardes et la réponse aux incidents, pour particuliers et entreprises.
À retenir
- Ne jamais payer la rançon : cela ne garantit pas la récupération et finance les attaquants
- La sauvegarde déconnectée (règle 3-2-1) est la seule garantie absolue de récupération
- La double extorsion est devenue la norme : les données sont volées AVANT d’être chiffrées
- En cas d’attaque : contacter le CERT-FR (cert.ssi.gouv.fr) et déposer plainte
Activer la protection contre les ransomwares dans Windows Defender (Windows 11 — 2026)
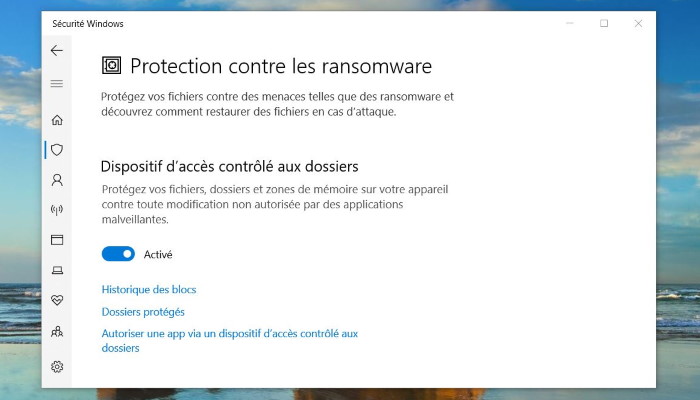
Windows 11 intègre une protection anti-ransomware souvent inconnue : l’accès contrôlé aux dossiers. Elle bloque toute application non autorisée qui tente de modifier tes fichiers. Elle est désactivée par défaut car elle peut générer des faux positifs. En 2026, les ransomwares représentent 44% de toutes les violations de données (Varonis, 2026) et la France est le 5e pays le plus ciblé mondialement (CERT-FR, 2026). Activer cette fonctionnalité prend 2 minutes et peut faire la différence entre une restauration rapide et une perte totale de données.
À retenir
- L’accès contrôlé aux dossiers bloque tout programme non autorisé qui tente de modifier tes fichiers
- Il ne fonctionne qu’avec Windows Defender actif (incompatible avec les antivirus tiers en mode principal)
- Des applications légitimes peuvent être bloquées : prévoir une phase de paramétrage avec liste blanche
- La protection seule ne suffit pas : une sauvegarde déconnectée reste indispensable
Supprimer les malwares avec Microsoft Safety Scanner (MSERT) en 2026
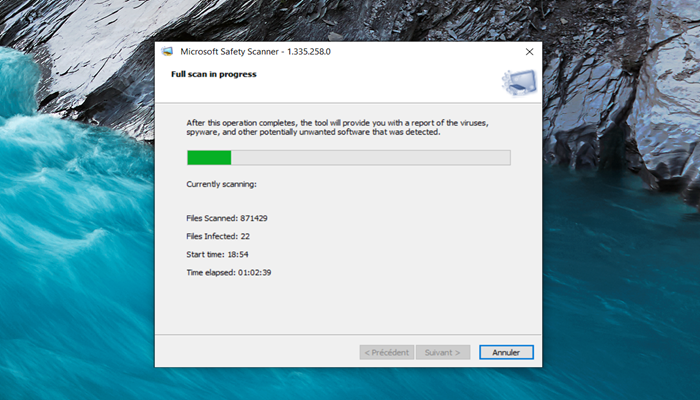
Ton antivirus habituel n’a pas détecté le problème, mais ton PC se comporte anormalement. Microsoft Safety Scanner (MSERT) est l’outil de réponse aux incidents de Microsoft : gratuit, portable (aucune installation), et mis à jour quotidiennement avec les dernières signatures de malwares. Il ne remplace pas un antivirus permanent, mais il est idéal pour une analyse ponctuelle approfondie ou pour un second avis en cas de suspicion d’infection. Une version 2026 est disponible depuis le 26 mai 2026 (MajorGeeks).
À retenir
- MSERT est portable : pas d’installation, télécharge et exécute directement
- Valide 10 jours après téléchargement : re-télécharge à chaque utilisation pour avoir les dernières définitions
- Complément de l’antivirus habituel, pas un remplacement
- Logs disponibles dans
%SYSTEMROOT%\debug\msert.log
Comment éviter les virus et malwares en 2026 : 9 réflexes essentiels
Les malwares ont généré plus de 57 milliards de dollars de dommages dans le monde en 2025 (SentinelOne, 2026). La France est désormais le 5e pays le plus ciblé par les ransomwares à l’échelle mondiale, avec 58 incidents déclarés en début 2026, en hausse de 29% par rapport à l’année précédente (CERT-FR, 2026). Ce qui a fondamentalement changé : 90% des malwares actuels sont polymorphes — ils modifient leur propre code pour contourner les antivirus classiques. Les 9 réflexes détaillés ici forment le socle défensif le plus efficace pour s’en protéger.
À retenir
- 90% des malwares 2026 sont polymorphes : les antivirus basés uniquement sur les signatures ne suffisent plus
- La France est le 5e pays le plus ciblé par les ransomwares — 58 incidents début 2026, +29% (CERT-FR)
- Les malwares fileless (sans fichier) représentent 70% des incidents sérieux en 2026
- Mises à jour, protection accès contrôlé aux dossiers et sauvegardes régulières forment le trio défensif de base
Les États-Unis saisissent 28 millions de dollars en cryptomonnaies volées : un coup de semonce pour les opérateurs de ransomwares
Les États-Unis viennent de réussir une saisie de 28 millions de dollars en cryptomonnaies volées par un pirate lié à un ransomware. Une opération menée par le Département de la Justice qui illustre la montée en puissance des autorités dans la lutte contre la cybercriminalité. Au-delà de l’aspect spectaculaire, ce coup porté à l’écosystème cybercriminel révèle de nouvelles tendances dans la lutte contre les ransomwares.
Un gang de ransomware ciblant les NAS Synology démantelé en Europe
Les NAS Synology sont beaucoup utilisés par les particuliers et les entreprises pour stocker et partager leurs données. Mais ils sont aussi régulièrement dans le viseur des cybercriminels. Une récente opération menée par les forces de l’ordre européennes a permis de démanteler une partie d’un gang spécialisé dans les attaques par ransomware contre ces dispositifs.
Le FBI contre LockBit : une bataille de clés 🔑⚔️

Après le démantèlement de l’infrastructure de LockBit en février dernier lors de l’opération « Cronos », le FBI a récupéré plus de 7000 clés de décryptage. 💻 Un véritable trésor pour aider gratuitement les victimes à retrouver leurs données chiffrées ! 🎉
Le Malware HSBC Payment Advice rôde toujours #Ransomwares
Un vieux Malware que je n’avais pas vu depuis plusieurs mois dans ma messagerie personnelle Gmail et surtout directement dans la boite de réception. Il s’agit d’un message provenant soit disant de HSBC vous informant d’un paiement en votre faveur.
Victime d’un Ransomware? Décryptez vos fichiers gratuitement grâce à Trendmicro
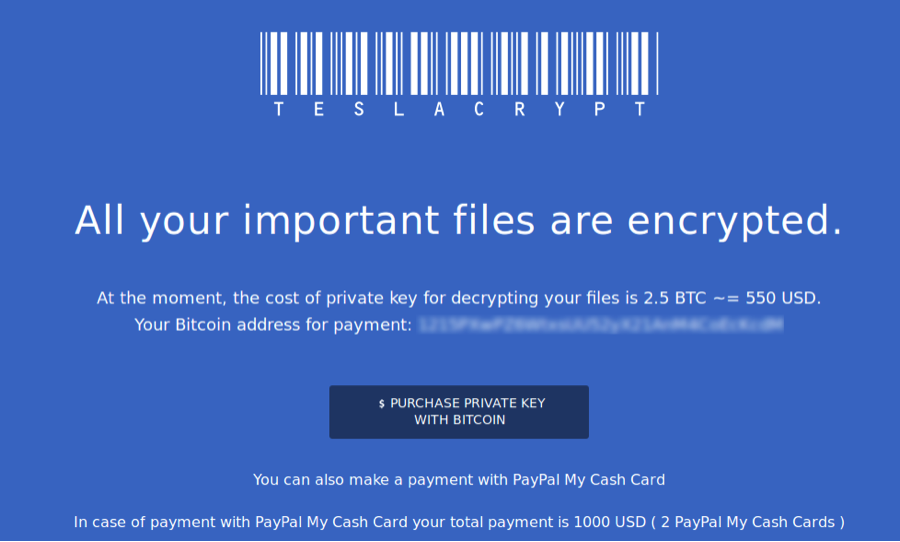
Les ransomwares continuent de faire beaucoup de dégâts chez les particuliers et dans les entreprises en cryptant les documents des utilisateurs qui ouvrent sans trop réfléchir des pièces jointes de mails douteux (sarcasmes).
Jigsaw – Le ransomware qui supprime les fichiers si vous ne payez pas la rançon
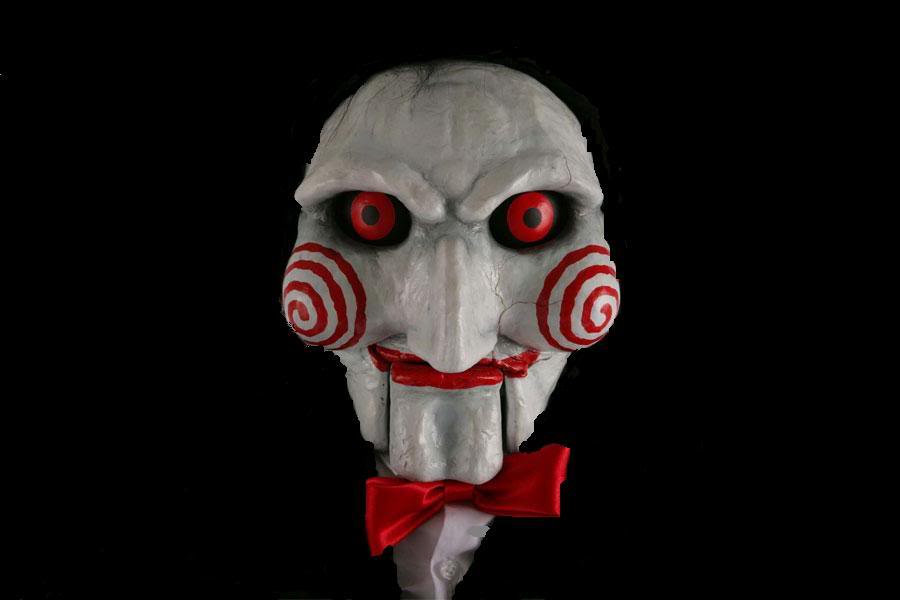
Si vous connaissez le ransomware qui crypte vos données et vous propose la clé de déchiffrement en échange d’une rançon payable en Bitcoin, vous n’avez peut être pas encore fait la connaissance de Jigsaw. Ce ransomware, qui tire son nom du personnage du célèbre film d’horreur Saw, risque de faire passer un très mauvais moment à ceux d’entres … Lire la suite