Active Directory est le socle d’identité de 90 % des entreprises mondiales (ITTA, 2026). Au cœur de cette architecture, cinq rôles FSMO gouvernent en silence des opérations critiques : synchronisation des mots de passe, attribution des SID, mise à jour du schéma. Quand tu hérites d’un domaine ou que tu audites ton infrastructure, la première question est toujours : qui détient quoi ?
Active Directory
Optimiser Active Directory avec le format de page 32k sur Windows Server 2025 🚀
Avec l’arrivée de Windows Server 2025, Microsoft introduit une amélioration significative pour Active Directory Domain Services (AD DS) : le format de page de base de données de 32k. Cette évolution vise à améliorer la scalabilité et les performances des environnements Active Directory, en particulier ceux gérant un grand nombre d’objets ou des attributs multi-valués volumineux.
Tester une approbation Active Directory avec NLTEST
Dans un environnement Active Directory à plusieurs domaines, voir une approbation dans la console ne suffit pas à expliquer un échec d’accès. Mon exemple de laboratoire LABDOM/PRODDOM montrait plusieurs commandes nltest, mais il mélangeait inventaire des domaines, état d’un canal et validation de la relation. Voici comment lire ces résultats sans leur faire dire plus qu’ils ne prouvent.
Cracker un mot de passe Windows ou Active Directory
📖 Guide complet : Cet article fait partie de notre Guide Windows & IT — Systèmes, Sécurité et PowerShell.
Je vous propose de découvrir dans ce tutoriel comment cracker un mot de passe d’un système Windows et même d’un annuaire Active Directory complet. Derrière ce titre accrocheur se dessine un réel besoin. En tant qu’administrateur système il peut être intéressant de réaliser un audit de l’ensemble des comptes Actives Directory de votre entreprise afin d’évaluer le niveau de sécurité des comptes utilisateurs. Voyons comment procéder !
3 méthodes pour créer un nouvel utilisateur Active Directory
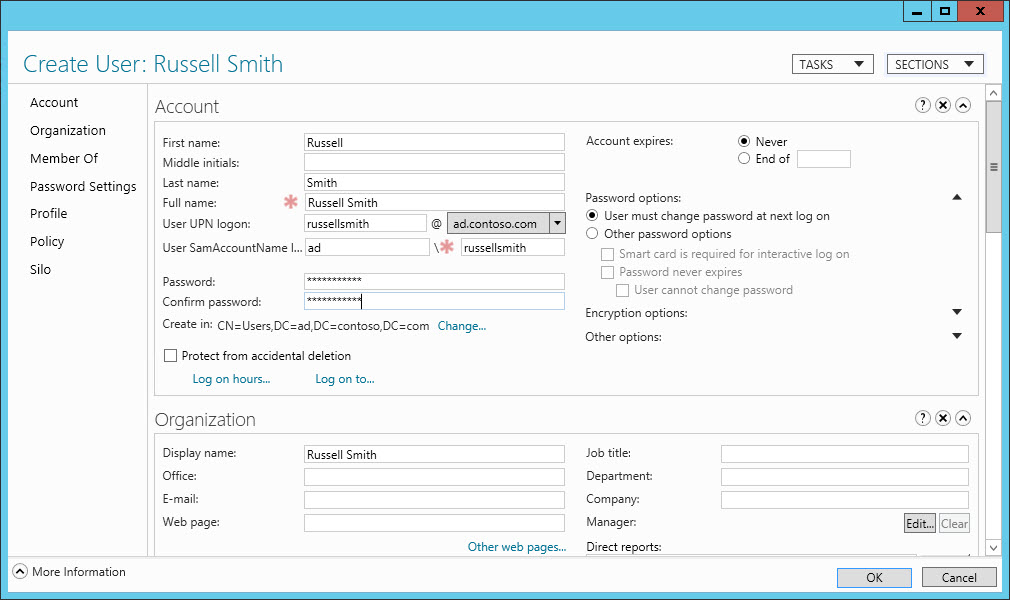
Vous venez d’installer Active Directory sur un serveur Windows Server 2012, je vous propose de découvrir 3 méthodes pour créer un utilisateur Active Directory grâce à 3 outils disponibles nativement sur votre serveur : La console Active Directory Administrative Center (ADAC), la console Active Directory Users and Computer (ADUC) ou en ligne de commande Powershell.
DirSync et Microsoft 365 : comment synchroniser l’AD aujourd’hui
Tu retrouves encore DirSync dans une documentation Office 365 ? Mon billet de 2014 recommandait cet outil pour éviter de créer à la main chaque utilisateur dans le cloud. L’objectif de garder des identités cohérentes reste pertinent, mais le nom du produit, les options de synchronisation et les règles de migration ont changé. Voici les décisions à prendre avant d’y toucher.
Installer Active Directory sur Windows Server 2012 en mode graphique
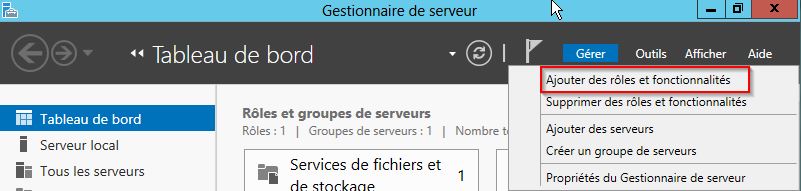
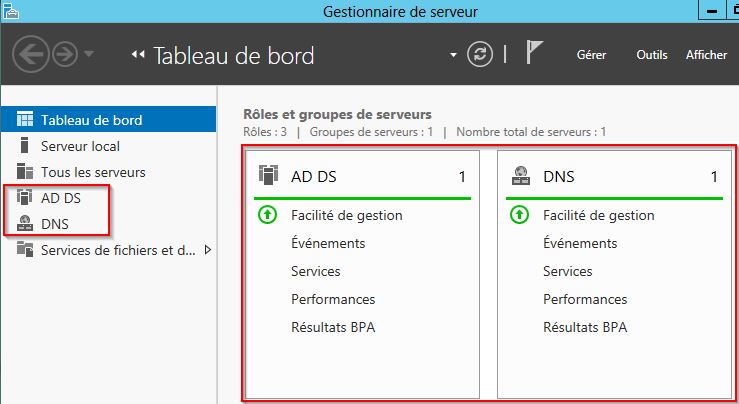
Je vous propose dans ce tutoriel de découvrir en détail et en image comment installer Active Directory sur un serveur Windows Server 2012 à l’aide de l’assistant d’installation.
Gérer les stratégies de groupes avec Group Policy Management Console
La console GPMC simplifie la gestion des stratégies de groupe (GPO) en facilitant la compréhension, le déploiement, la gestion et la résolution des problèmes des implémentations de stratégie de groupe. La console GPMC permet également l’automatisation des opérations de stratégie de groupe à l’aide de scripts.
La console GPMC peut être utilisée pour gérer des implémentations de stratégie de groupe Windows Server 2003 et Windows 2000. Les clients qui disposent d’au moins une licence valide de Windows Server 2003 ou Windows 2000 Server peuvent obtenir et utiliser un nombre illimité de copies de la console GPMC. Consultez le Contrat de Licence Utilisateur Final (CLUF) fourni avec le logiciel de la console GPMC pour obtenir des détails sur les conditions de licences.
Comment trouver la version du schéma Active Directory
Les champs utilisés dans un Active Directory sont définit dans ce que l’on appelle un schéma. Il est parfois nécessaire de récupérer le numéro de version du schéma afin de valider la présence d’un champ particulier dans l’annuaire. Une simple commande permet de retrouver la version du schéma utilisée.
Trouver une GPO avec Groupe Policy Search
Microsoft vient de lancer le nouveau service en ligne Groupe Policy Search dédié à la recherche de stratégie de groupe.
Lister les caractéristiques d’un domaine en Powershell
Ce script en Powershell permet d’afficher les caractéristiques de votre domaine Active Directory.
Localiser son script où qu’il soit
Dans mes scripts VBS, j’ai l’habitude d’initialiser une variable pour localiser mon script. Comme ça, si je dois le déplacer, je ne me préoccupe pas des divers chemins pour localiser mon fichier de log ou de source qui y est associé (à condition de les déplacer avec …). Pour info, la commande est la suivante … Lire la suite
Comment vérifier le bon fonctionnement du PDC Emulator de votre domaine Active Directory
Le PDC Emulator joue un rôle essentiel dans un Active Directory. De nombreuses fonctionnalités sont compromises s’il ne fonctionne plus. Je vous propose donc dans cet article de lister les symptômes à l’origine de son mauvais fonctionnement.
Visualiser la répartition des rôles FSMO d’un domaine Active Directory en Powershell
Nous avions vu dans un article précédent comment visualiser la répartition des rôles FSMO d’un domaine Active Directory en VBScript. Voici comment procéder en Powershell.
Supprimer des comptes ordinateurs obsolètes avec OldCmp
Il est temps de faire un peu de ménage dans votre Active Directory. Depuis de nombreuses années les comptes utilisateurs et ordinateurs s’accumulent au gré des arrivées et des départs des salariés de votre entreprise et avouez que supprimer des comptes obsolètes s’avère être un vrai casse tête.
Afficher les propriétés d’un utilisateur Active Directory avec Powershell
Dans cet article je vous propose d’afficher l’ensemble des propriétés d’un compte Active Directory depuis l’interpréteur Powershell.
Ce type de manipulation est très instructif et surtout très utile lorsque l’on souhaite lister les propriétés d’un compte AD dans le cadre de la construction de scripts plus élaborés. En effet nous allons lister ici le nom des propriétés et leurs contenus ce qui permettra en un clin d’œil de savoir par exemple que le propriété contenant la valeur Etage1 se nomme physicalDeliveryOfficeName